Privacy dati torneo: guida GDPR per organizzatori 2026
Gestire la privacy dei dati in un torneo sportivo non è una formalità burocratica: è un obbligo concreto che riguarda ogni organizzatore, dal piccolo club di quartiere alla federazione regionale. Il Regolamento UE 2016/679 (GDPR) si applica integralmente ogni volta che raccogli dati personali dei partecipanti, e le sanzioni del Garante per la protezione dei dati personali possono essere significative in caso di violazioni.
Ecco i punti essenziali che ogni organizzatore deve conoscere prima di aprire le iscrizioni:
- Categorie di dati coinvolti: dati anagrafici (nome, data di nascita, contatti), immagini fotografiche e video, tempi di cronometraggio, dati di localizzazione geografica, certificati medici e dati sanitari. I dati sanitari sono «dati particolari» ai sensi dell’art. 9 GDPR e richiedono un trattamento separato e più rigoroso rispetto ai dati comuni.
- Basi giuridiche principali: esecuzione del contratto di iscrizione per i dati anagrafici e organizzativi; consenso esplicito e separato per i dati sanitari; legittimo interesse per la pubblicazione di risultati e immagini promozionali; obbligo di legge per la conservazione dei dati contabili.
- Ruoli fondamentali: il club o l’associazione organizzatrice è il titolare del trattamento; i fornitori di software, i servizi di cronometraggio e i partner tecnici sono responsabili del trattamento da nominare formalmente con un accordo scritto ai sensi dell’art. 28 GDPR.
- Informativa e consenso: l’informativa resa ai sensi degli artt. 13–14 GDPR deve essere consegnata prima della raccolta dei dati. Il consenso per i dati sanitari deve essere specifico, separato e indicare esplicitamente le conseguenze del mancato conferimento.
- Misure minime di protezione: accessi limitati, crittografia dei dati digitali, procedure chiare per la gestione delle violazioni (data breach) e periodi di conservazione differenziati per tipologia di dato.
Questa guida ti accompagna attraverso ogni aspetto operativo, dalle categorie di dati alle procedure di cancellazione, con riferimenti diretti alle linee guida del Garante e alle prassi consolidate per il 2026.
Indice
- Quali dati personali tratti davvero in un torneo sportivo?
- Chi fa cosa: titolare, responsabile del trattamento e DPO
- Come proteggere i dati dei partecipanti durante il torneo
- Per quanto tempo devi conservare i dati del torneo?
- Quali diritti hanno i partecipanti al torneo sui propri dati?
- Come redigere un’informativa privacy efficace per il tuo torneo
- Matchsuite gestisce il tuo torneo con la privacy già integrata
- Punti chiave
Quali dati personali tratti davvero in un torneo sportivo?
Quando apri le iscrizioni a un torneo, inizi a raccogliere dati personali anche senza rendertene conto. Capire esattamente quali categorie sono coinvolte è il primo passo per impostare una gestione corretta.
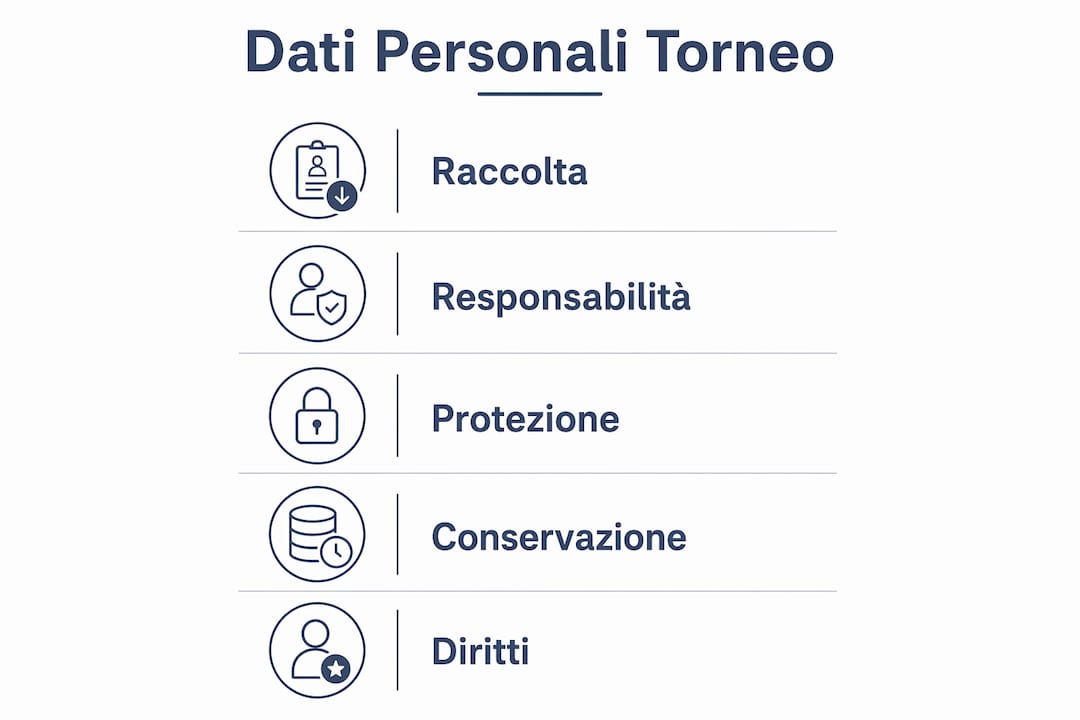
I dati comuni comprendono nome, cognome, data di nascita, indirizzo email, numero di telefono, società sportiva di appartenenza e codice fiscale. Questi dati sono necessari per verificare i requisiti di partecipazione, gestire le comunicazioni e produrre la documentazione amministrativa.
I dati particolari (o sensibili) includono invece tutto ciò che riguarda la salute: certificati di idoneità sportiva, informazioni su patologie dichiarate per accedere a categorie speciali di gara, dati relativi a disabilità. Il consenso per i dati sanitari deve essere distinto nel modulo d’iscrizione e indicare chiaramente le eventuali conseguenze del mancato conferimento. Se un atleta non fornisce il certificato medico richiesto, non può partecipare: il modulo deve dirlo esplicitamente.
Ci sono poi categorie spesso sottovalutate:
- Immagini fotografiche e video: riprese durante l’evento per documentazione, promozione o social media. Non sono automaticamente lecite: richiedono una base giuridica specifica.
- Dati di cronometraggio e localizzazione geografica: tempi di transito ai checkpoint, tracciamento GPS per gare di endurance o orientamento. Il trattamento dei dati di localizzazione richiede una base legale specifica e garanzie rafforzate.
- Dati di minori: richiedono attenzione particolare. Il consenso al trattamento deve essere prestato dai genitori o da chi esercita la responsabilità genitoriale, e la pubblicazione di qualsiasi dato identificativo di un minore va valutata caso per caso.
Un consiglio: prepara un registro delle categorie di dati trattati prima ancora di aprire le iscrizioni. Sapere esattamente cosa raccogli ti permette di scegliere le basi giuridiche corrette e di redigere un’informativa precisa, evitando di dover correggere il tiro a evento già avviato.
Per i tornei che coinvolgono arbitri, la raccolta può estendersi a dati bancari (IBAN per i rimborsi spese) e codice postale per il calcolo delle distanze di viaggio: anche questi dati vanno inclusi nell’informativa e trattati con le stesse garanzie.
Chi fa cosa: titolare, responsabile del trattamento e DPO
Uno degli errori più frequenti negli eventi sportivi è la confusione tra chi decide come trattare i dati e chi li gestisce tecnicamente. Il GDPR distingue questi ruoli con precisione, e ignorare la distinzione espone l’organizzatore a responsabilità dirette.
Il titolare del trattamento è il soggetto che determina le finalità e le modalità del trattamento: nella pratica, è il club, l’associazione sportiva o l’ente che organizza il torneo. Il titolare risponde in prima persona del rispetto del GDPR, anche quando delega operazioni tecniche a terzi. Non puoi trasferire questa responsabilità semplicemente usando un software esterno.
Il responsabile del trattamento è invece chi tratta i dati per conto del titolare, seguendo le sue istruzioni. Rientrano in questa categoria i fornitori di software per la gestione del torneo, i servizi di cronometraggio, le piattaforme di iscrizione online e i partner tecnici. La nomina deve avvenire con un contratto scritto che specifichi oggetto, durata, natura e finalità del trattamento, come previsto dall’art. 28 GDPR. Usare strumenti non professionali o non conformi al GDPR, senza una designazione formale, è una delle principali fonti di non conformità negli eventi sportivi.
Alcuni soggetti possono agire invece come titolari autonomi: gli sponsor che raccolgono dati dei partecipanti per proprie finalità di marketing, o i partner che gestiscono registrazioni sulla propria piattaforma. In questi casi, l’organizzatore deve informare i partecipanti e invitarli a leggere l’informativa del partner.
- Verifica sempre che i fornitori software abbiano una propria politica privacy conforme al GDPR.
- Richiedi e conserva copia del contratto di nomina a responsabile del trattamento per ogni fornitore.
- Aggiorna l’elenco dei responsabili ogni volta che cambi piattaforma o aggiungi un nuovo partner tecnico.
Il Data Protection Officer (DPO) è una figura obbligatoria per le autorità pubbliche e per i soggetti che effettuano trattamenti su larga scala di dati particolari. Per la maggior parte dei club sportivi che organizzano tornei occasionali, la nomina del DPO non è obbligatoria per legge, ma può essere utile come consulente esterno per verificare la conformità. Se il tuo torneo coinvolge migliaia di partecipanti o tratta sistematicamente dati sanitari, valuta seriamente questa opzione.
Come proteggere i dati dei partecipanti durante il torneo
Raccogliere i dati è solo il primo passo: proteggerli durante tutta la durata dell’evento, e anche dopo, è dove molti organizzatori abbassano la guardia. L’art. 32 GDPR impone misure tecniche e organizzative adeguate al rischio, e «adeguate» non significa generiche.
Le misure tecniche obbligatorie includono:
- Crittografia dei dati digitali: i file con dati personali (fogli di iscrizione, certificati medici, elenchi squadre) devono essere conservati su supporti o piattaforme con cifratura attiva.
- Accessi limitati: solo le persone che hanno effettiva necessità operativa possono accedere ai dati. Questo significa credenziali individuali, non password condivise tra tutto lo staff.
- Backup regolari: la perdita accidentale di dati è anch’essa una violazione. Prevedi procedure di backup automatico per i dati digitali.
Sul piano organizzativo, le misure efficaci comprendono la formazione del personale volontario e dello staff sulle regole di base (niente foto dei partecipanti sui profili personali, niente liste di iscritti condivise via chat non sicure), audit periodici durante l’evento e policy interne scritte per la gestione dei dati durante tutta la manifestazione.
La pubblicazione di foto o risultati merita un discorso a parte. Non è un atto automaticamente lecito: richiede sempre una base giuridica e, quando coinvolge minori o dati di tracciamento, una valutazione d’impatto specifica. Il Garante per la protezione dei dati personali ha chiarito che la pubblicazione di decisioni disciplinari o risultati con riferimenti nominativi a soggetti minorenni richiede un bilanciamento attivo tra trasparenza e tutela, con oscuramento dei dati identificativi quando necessario.
Un consiglio: se usi una piattaforma software per gestire il torneo, verifica che sia designata formalmente come responsabile del trattamento e che i dati siano conservati su server all’interno dell’Unione Europea. Soluzioni come Matchsuite adottano politiche privacy conformi al GDPR, il che semplifica notevolmente la tua posizione come titolare.
In caso di violazione dei dati (data breach), hai 72 ore di tempo dalla scoperta per notificare il Garante, se la violazione comporta un rischio per i diritti e le libertà delle persone. Prepara in anticipo una procedura interna: chi deve essere avvisato per primo, come documentare l’incidente, come comunicare agli interessati se necessario.
Per quanto tempo devi conservare i dati del torneo?
La conservazione dei dati è uno degli aspetti più trascurati nella gestione della privacy alle competizioni. Il principio di minimizzazione del GDPR impone di non conservare i dati più a lungo di quanto necessario rispetto alle finalità per cui sono stati raccolti. In pratica, questo significa che tempi diversi si applicano a categorie diverse.
- Dati di iscrizione e anagrafici: possono essere conservati per un periodo legato alla possibilità di reclami. Alcune informative di eventi sportivi prevedono una conservazione fino a dieci anni, in considerazione del termine ordinario di prescrizione per eventuali contestazioni.
- Elenchi dei giocatori e registri operativi: vanno eliminati poco dopo la conclusione del torneo, una volta completati i rimborsi e le operazioni amministrative connesse.
- Dati contabili e di fatturazione: soggetti a obblighi fiscali, devono essere conservati per il periodo previsto dalla normativa tributaria italiana.
- Risultati e classifiche: possono essere conservati finché esiste un interesse attuale alla documentazione dell’evento, ma senza dati identificativi non necessari.
- Immagini dei partecipanti: conservate per il tempo in cui l’organizzatore può legittimamente utilizzare le riprese dell’evento, con possibilità per l’interessato di opporsi o revocare il consenso.
- Dati sanitari (certificati medici): trattati solo per lo stretto indispensabile e cancellati non appena la loro conservazione non è più giustificata dalla finalità originaria.
Quando i termini scadono, non basta «smettere di usare» i dati: occorre cancellarli o anonimizzarli in modo irreversibile. L’anonimizzazione è una buona soluzione per conservare dati aggregati (statistiche, affluenza, risultati storici) senza mantenere informazioni identificative.
In caso di reclami o contenziosi, i dati rilevanti possono essere conservati per tutta la durata del procedimento, anche oltre i termini ordinari. Documenta sempre la motivazione di ogni proroga.
Quali diritti hanno i partecipanti al torneo sui propri dati?
Gli atleti e i partecipanti a un torneo non sono semplici «utenti»: sono interessati con diritti precisi, esercitabili in qualsiasi momento. Come organizzatore, hai l’obbligo di agevolare l’esercizio di questi diritti in modo efficace e nei tempi previsti dal GDPR.
I diritti degli interessati includono:
- Accesso: il partecipante può chiedere conferma che i propri dati siano trattati e ottenerne una copia, con informazioni sulle finalità, le categorie di dati e i destinatari.
- Rettifica: se i dati sono inesatti o incompleti, l’interessato può chiederne la correzione. Questo è particolarmente rilevante per dati anagrafici raccolti durante l’iscrizione.
- Cancellazione («diritto all’oblio»): applicabile quando il partecipante revoca il consenso e non sussiste altra base giuridica, o quando i dati non sono più necessari rispetto alle finalità originarie.
- Limitazione del trattamento: in certi casi (contestazione dell’esattezza dei dati, opposizione al trattamento in attesa di verifica), l’interessato può chiedere che i dati vengano «bloccati» senza essere cancellati.
- Opposizione: per trattamenti basati su legittimo interesse, il partecipante può opporsi per motivi connessi alla propria situazione particolare. L’opposizione al marketing diretto è sempre accolta senza eccezioni.
- Portabilità: per i dati trattati con consenso o in esecuzione di un contratto, l’interessato può ricevere i propri dati in formato strutturato e leggibile da dispositivo automatico.
Per gestire queste richieste in modo ordinato, predisponi un canale dedicato (un indirizzo email specifico o un modulo scritto) e una procedura interna che garantisca risposta entro 30 giorni dalla ricezione. Se la richiesta è complessa o numerosa, il termine può essere esteso a 90 giorni, ma devi comunicarlo all’interessato entro il primo mese.
La revoca del consenso per l’utilizzo delle immagini ha effetti pratici: puoi bloccare la pubblicazione futura, ma le utilizzazioni già avvenute restano lecite. Informane i partecipanti nell’informativa, così non si aspettano la cancellazione retroattiva di tutto il materiale già diffuso.
Come redigere un’informativa privacy efficace per il tuo torneo
L’informativa è il documento con cui adempi all’obbligo di trasparenza verso i partecipanti. Non deve essere un testo legale incomprensibile: deve essere chiara, accessibile e completa. Il Garante per la protezione dei dati personali ha ribadito che la distinzione tra dati comuni e dati particolari non è solo formale, ma sostanziale per stabilire le corrette procedure di consenso e protezione.
Gli elementi obbligatori da includere, ai sensi degli artt. 13–14 GDPR, sono:
- Identità e dati di contatto del titolare del trattamento (nome, indirizzo, email).
- Categorie di dati trattati e finalità specifiche per ciascuna categoria.
- Basi giuridiche del trattamento, distinte per tipologia di dato.
- Eventuali destinatari o categorie di destinatari (responsabili del trattamento, autorità pubbliche).
- Periodo di conservazione previsto per ciascuna categoria di dati.
- Elenco dei diritti dell’interessato e modalità per esercitarli.
- Diritto di proporre reclamo al Garante (con riferimento a www.garanteprivacy.it).
- Indicazione se il conferimento dei dati è obbligatorio o facoltativo, e le conseguenze del mancato conferimento.
Per i dati sanitari, il consenso deve essere raccolto con un modulo separato, chiaramente distinto dal resto dell’iscrizione. Il partecipante deve poter firmare il consenso per i dati comuni senza essere obbligato a firmare anche quello per i dati sanitari, a meno che questi non siano indispensabili per la partecipazione (nel qual caso il modulo deve indicarlo esplicitamente).
Conserva sempre prova dell’avvenuta accettazione dell’informativa: una firma sul modulo cartaceo, un log di accettazione digitale con data e ora, o una dichiarazione allegata al modulo di iscrizione online. Senza questa prova, in caso di contestazione, non puoi dimostrare di aver adempiuto all’obbligo informativo.
Un consiglio: aggiorna l’informativa ogni volta che cambi piattaforma software, aggiungi un nuovo partner tecnico o modifichi le finalità del trattamento. Un’informativa obsoleta è quasi peggio di nessuna informativa: crea aspettative nei partecipanti che poi non corrispondono alla realtà del trattamento.
Rendi l’informativa accessibile in più punti: allegata al modulo di iscrizione, pubblicata sul sito del torneo, disponibile fisicamente al tavolo delle iscrizioni. Per i tornei che coinvolgono minori, considera di inviare l’informativa direttamente ai genitori con anticipo sufficiente per permettere una lettura attenta. Puoi trovare un esempio di gestione documentale conforme nella guida rapida di Matchsuite, pensata per organizzatori italiani.
Matchsuite gestisce il tuo torneo con la privacy già integrata
Organizzare un torneo rispettando il GDPR richiede attenzione su molti fronti contemporaneamente: informative, consensi, accessi limitati, conservazione differenziata, nomina dei responsabili. La differenza tra un evento ben gestito e uno che genera reclami spesso sta negli strumenti che usi fin dall’inizio.
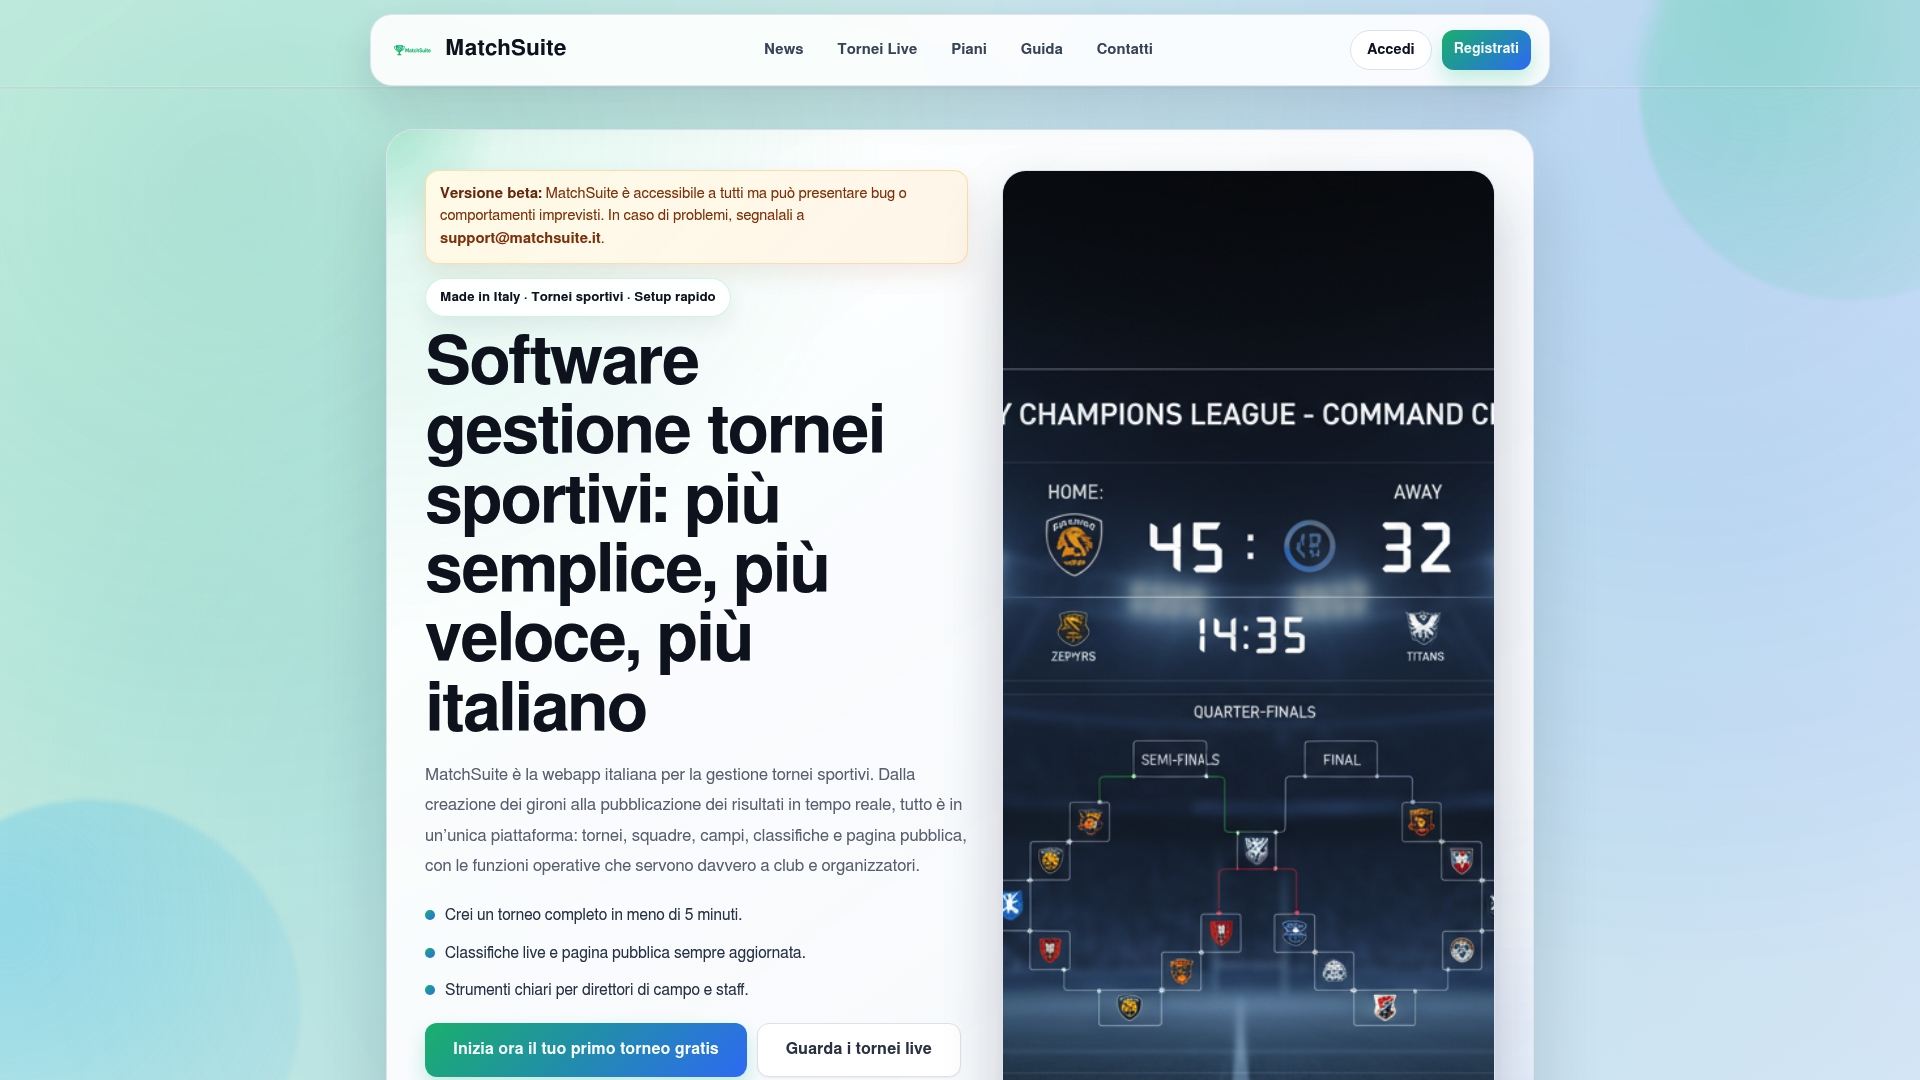
Matchsuite è la webapp italiana pensata per chi organizza tornei sportivi e vuole concentrarsi sul campo, non sulla burocrazia. Come software per la gestione dei tornei conforme al GDPR, Matchsuite agisce come responsabile del trattamento formalmente designato, con dati conservati su infrastrutture sicure all’interno dell’Unione Europea. Gironi, calendari, risultati live, classifiche e pagine pubbliche personalizzabili: tutto in un’unica piattaforma configurabile in meno di cinque minuti, con supporto in italiano e senza costi esorbitanti.
Oltre 30 club italiani hanno già scelto Matchsuite per i propri tornei, con soddisfazione al 100% tra i beta tester. Se stai pianificando il prossimo evento, puoi registrarti gratuitamente e verificare di persona come la piattaforma semplifica sia la gestione operativa che la conformità privacy. Per qualsiasi dubbio sulla configurazione o sulle funzionalità, il supporto in italiano è a tua disposizione.
Punti chiave
La corretta gestione della privacy dati in un torneo sportivo richiede basi giuridiche distinte per ogni categoria di dato, nomina formale dei responsabili del trattamento e informative trasparenti consegnate prima della raccolta.
| Punto | Dettagli |
|---|---|
| Dati comuni vs. dati particolari | I dati sanitari richiedono consenso esplicito separato; i dati anagrafici si basano sull’esecuzione del contratto. |
| Nomina responsabili del trattamento | Ogni fornitore software o partner tecnico va designato per iscritto ai sensi dell’art. 28 GDPR. |
| Conservazione differenziata | Elenchi dei giocatori e registri operativi devono essere eliminati poco dopo la conclusione del torneo, una volta completati i rimborsi e le operazioni amministrative connesse; i dati contabili seguono i termini fiscali obbligatori. |
| Diritti degli interessati | Accesso, rettifica, cancellazione, portabilità e opposizione vanno gestiti entro 30 giorni dalla richiesta. |
| Matchsuite come strumento conforme | Matchsuite agisce da responsabile del trattamento designato, con dati su server UE e supporto in italiano. |